

หนึ่งในประเด็นที่น่าจับตามองคือการเปลี่ยนแปลงของ Digital Certificate Lifecycle เมื่ออายุของ Public TLS Certificate มีแนวโน้มลดลงอย่างต่อเนื่อง จากสูงสุด 200 วันสำหรับ Certificate ที่ออกตั้งแต่วันที่ 15 มีนาคม 2026 จะลดลงเหลือ 100 วันในปี 2027 และเหลือเพียง 47 วันตั้งแต่วันที่ 15 มีนาคม 2029 เป็นต้นไป ตามแนวทางของ CA/Browser Forum
การเปลี่ยนแปลงดังกล่าวทำให้องค์กรจะต้องออก ต่ออายุ และบริหาร Certificate บ่อยขึ้นกว่าเดิมอย่างมาก โดยเฉพาะองค์กรขนาดใหญ่ที่มี Certificate กระจายอยู่ในหลายระบบ ทั้ง Application, API, Server, Cloud และโครงสร้างพื้นฐานต่าง ๆ การพึ่งพากระบวนการแบบ Manual จึงมีทั้งความซับซ้อนและความเสี่ยงเพิ่มขึ้น ไม่ว่าจะเป็น Certificate ที่ถูกลืม การต่ออายุไม่ทัน หรือการหมดอายุที่อาจกระทบต่อบริการสำคัญขององค์กร
ด้วยเหตุนี้ Certificate Lifecycle Management (CLM) จึงมีบทบาทมากขึ้นในการช่วยให้องค์กรเห็นภาพรวมของ Digital Certificate ที่มีอยู่ สามารถตรวจสอบสถานะและบริหารจัดการจากศูนย์กลาง รวมถึงนำ Automation มาใช้กับกระบวนการสำคัญ เช่น การออก ต่ออายุ และเพิกถอน Certificate นอกจากจะช่วยลดภาระงานของทีม IT และ Security แล้ว ยังช่วยลดความเสี่ยงจาก Certificate หมดอายุ ลดโอกาสเกิด Service Disruption และทำให้องค์กรบริหาร Cryptographic Assets ที่มีจำนวนและความซับซ้อนเพิ่มขึ้นได้อย่างมีประสิทธิภาพมากขึ้น
ขณะเดียวกัน องค์กรยังต้องเตรียมพร้อมสำหรับอีกหนึ่งการเปลี่ยนผ่านสำคัญ คือ Post-Quantum Cryptography (PQC) ซึ่งเป็นมาตรฐานการเข้ารหัสที่ออกแบบมาเพื่อรับมือกับความเสี่ยงจาก Quantum Computing โดย NIST ได้ออกมาตรฐาน PQC ชุดแรกแล้ว และแนะนำให้องค์กรเริ่มวางแผน Migration สู่เทคโนโลยีที่รองรับ Quantum-resistant Cryptography
การเตรียมพร้อมสำหรับ PQC ไม่ได้หมายถึงการเปลี่ยน Algorithm เพียงอย่างเดียว แต่เริ่มจากการที่องค์กรต้องรู้ก่อนว่า Certificate, Cryptographic Key และ Algorithm ใดกำลังถูกใช้งานอยู่ที่ไหน และระบบใดจะได้รับผลกระทบเมื่อมีการเปลี่ยนมาตรฐาน Cryptography การมี Visibility และการบริหาร Certificate อย่างเป็นระบบจึงเป็นพื้นฐานสำคัญของการสร้าง Crypto Agility หรือความสามารถในการปรับเปลี่ยน Cryptographic Algorithm, Key และ Certificate ได้รวดเร็วและควบคุมได้เมื่อเทคโนโลยีหรือมาตรฐานเปลี่ยนไป ประเด็นเรื่อง Certificate และ PQC จึงเป็นส่วนหนึ่งของภาพใหญ่ที่องค์กรกำลังเผชิญ เพราะในขณะเดียวกัน AI ก็กำลังเข้ามามีบทบาทกับระบบและกระบวนการทำงานมากขึ้น ขณะที่ Quantum Computing กำลังทำให้องค์กรต้องกลับมาทบทวนความพร้อมของ Cryptographic Infrastructure ที่ใช้อยู่ในปัจจุบัน
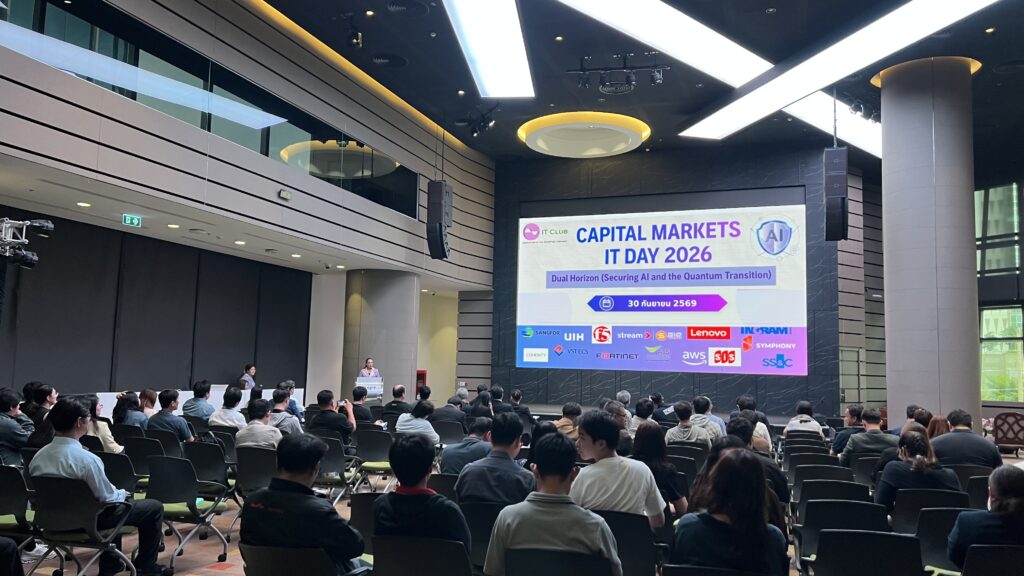
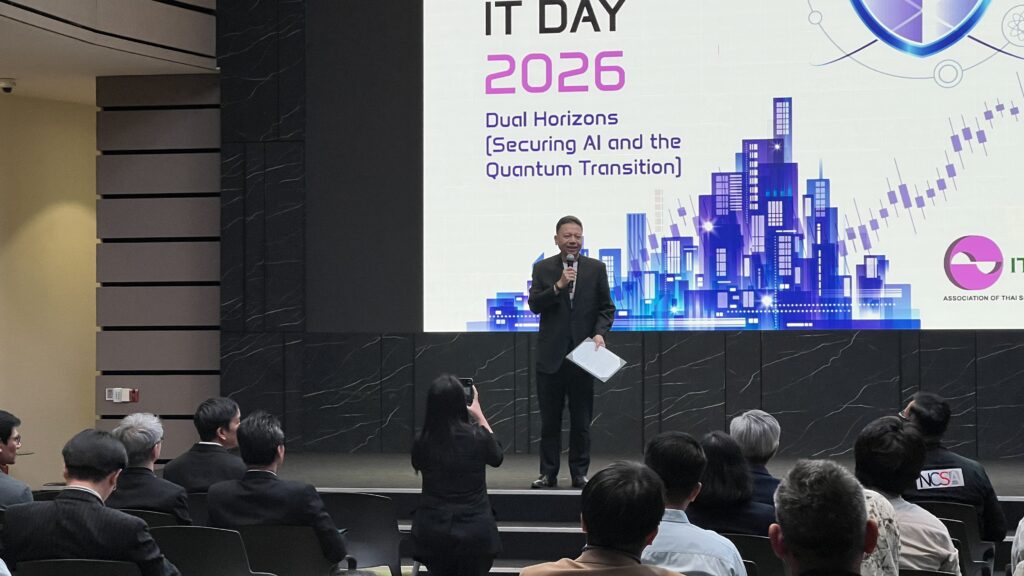
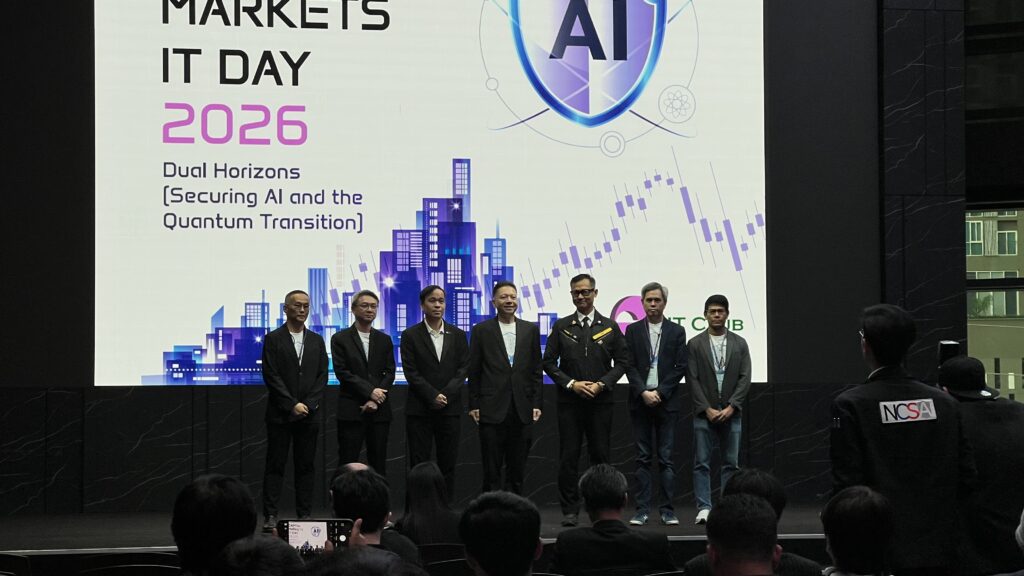
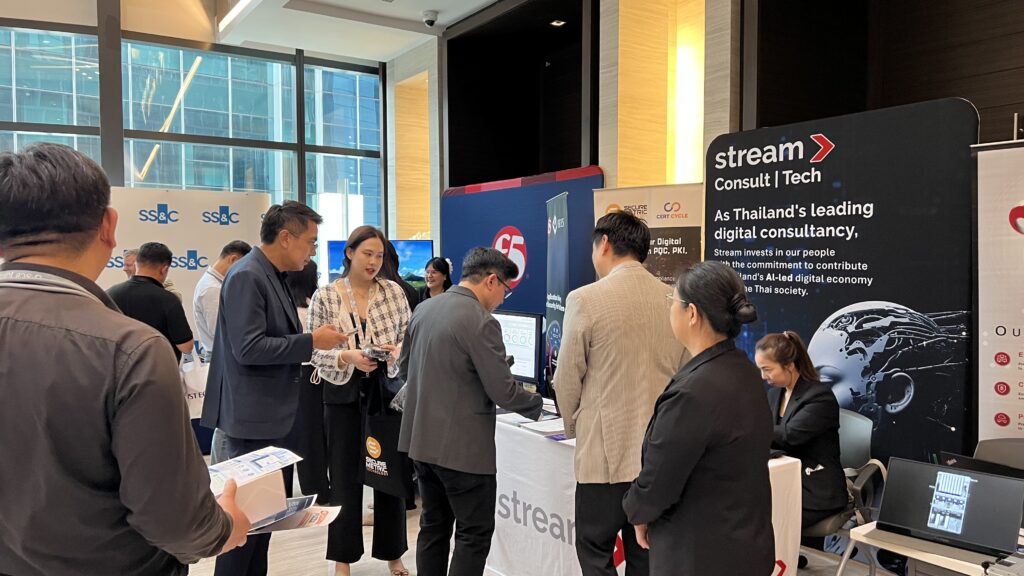
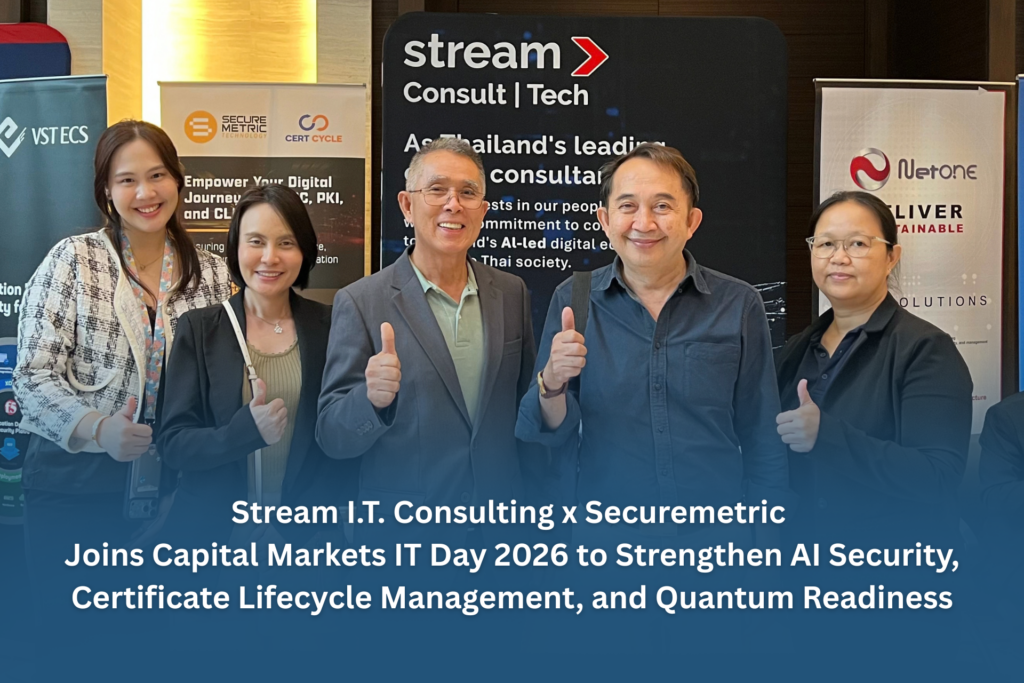
ภายในงานจึงมีการแลกเปลี่ยนมุมมองในหลายประเด็น ตั้งแต่การวาง Defense-in-Depth AI Security Strategy การใช้ AI เพื่อรับมือกับภัยคุกคามยุคใหม่ การสร้าง Cyber Resilience ให้กับโครงสร้างพื้นฐานดิจิทัล ไปจนถึงการเตรียมความพร้อมสำหรับ Post-Quantum Cryptography (PQC) สำหรับองค์กรในภาคตลาดทุน Cybersecurity ในวันนี้จึงไม่ได้หมายถึงเพียงการป้องกันภัยคุกคามที่กำลังเกิดขึ้น แต่ต้องมองไปถึงการสร้างโครงสร้างพื้นฐานที่สามารถปรับตัวได้ในระยะยาว ตั้งแต่การนำ AI มาใช้อย่างปลอดภัย การบริหาร Certificate และ Cryptographic Infrastructure ที่มีความซับซ้อนมากขึ้น การสร้าง Crypto Agility ไปจนถึงการวางแผนเปลี่ยนผ่านสู่ PQC เพื่อเตรียมรับความเสี่ยงจาก Quantum Computing ในอนาคต
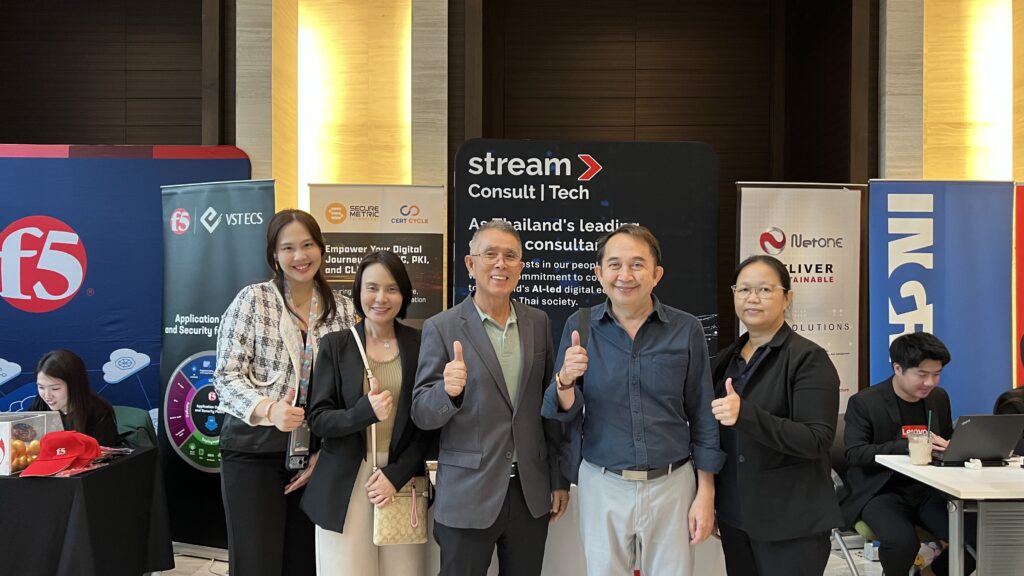
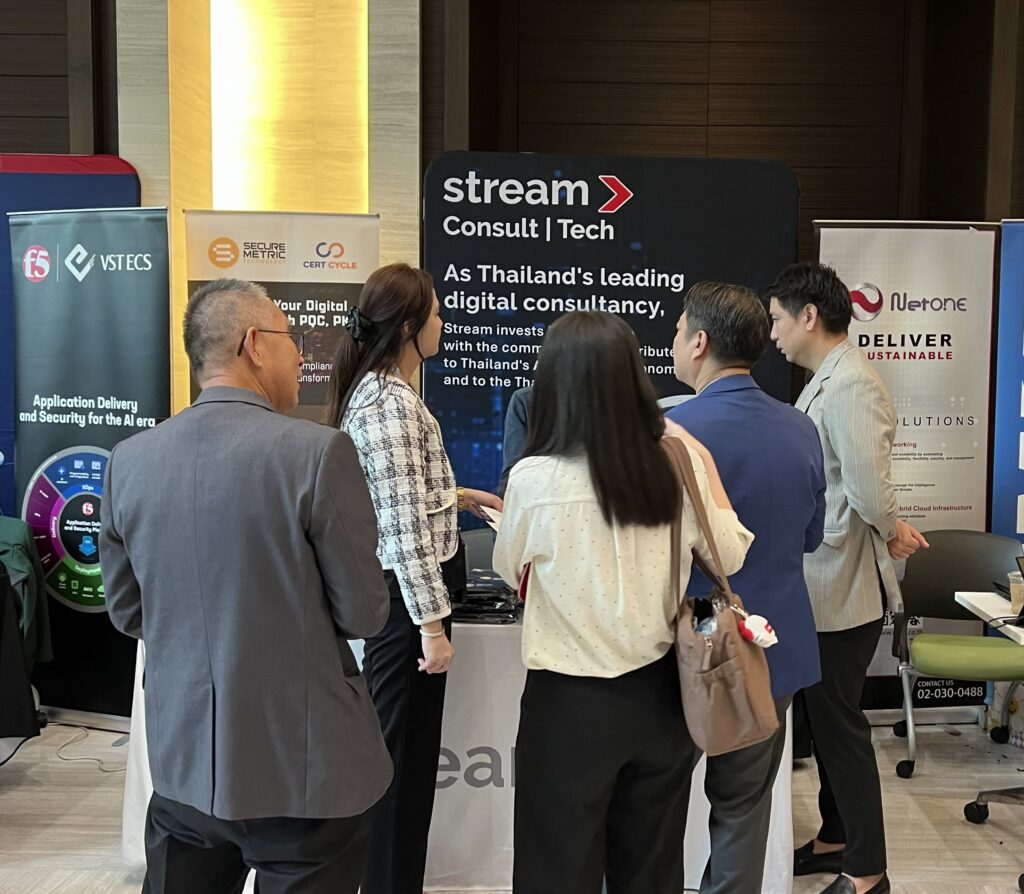
Stream I.T. Consulting และ Securemetric พร้อมให้คำปรึกษาในการวางแนวทางบริหาร Digital Certificate และ Cryptographic Infrastructure อย่างเป็นระบบ ตั้งแต่การสร้าง Visibility เพื่อให้เห็น Certificate และ Cryptographic Assets ภายในองค์กร การลดภาระงาน Manual ด้วย Automation ไปจนถึงการวาง Roadmap ด้าน Crypto Agility และ Post-Quantum Cryptography เพื่อเตรียมองค์กรให้พร้อมสำหรับ Quantum Readiness ในระยะยาว
หากท่านใดต้องการศึกษาข้อมูลเพิ่มเติม สามารถดูรายละเอียดเพิ่มเติมที่ ลิงก์ นี้